Danh mục sản
phẩm
IT DOCTOR DỊCH VỤ CNTT
Chuẩn hóa BIOS và firmware trước khi bàn giao PC giúp đồng nhất phiên bản, Secure Boot, TPM và thiết lập nền tảng, giảm lỗi khi triển khai thiết bị theo lô.
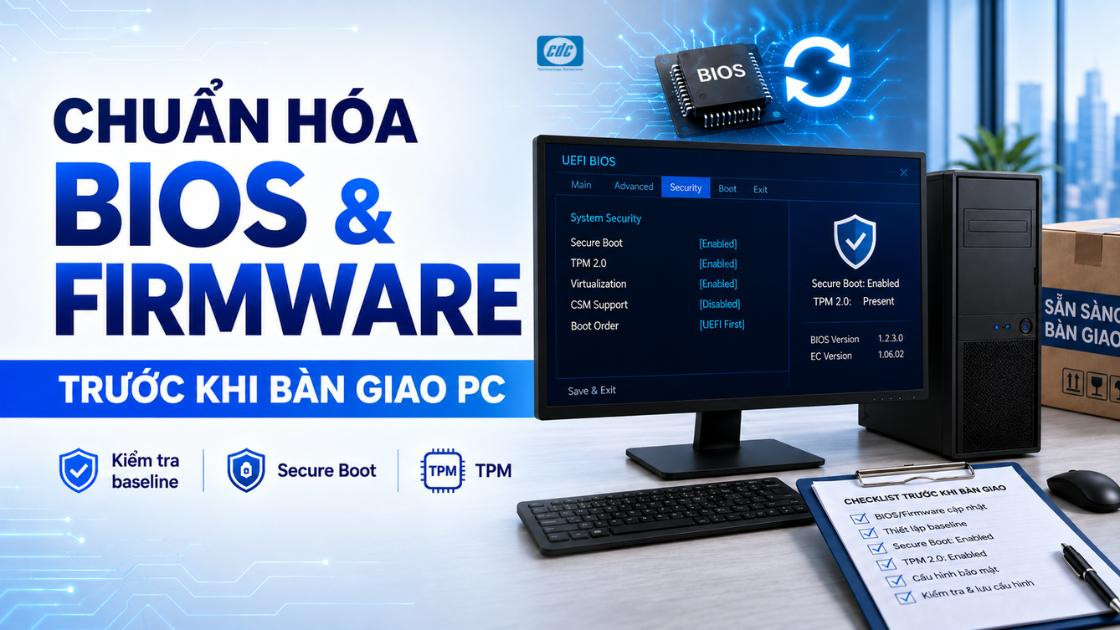
Hai PC cùng model và cùng Windows chưa chắc đã có trạng thái nền tảng giống nhau nếu BIOS, firmware hoặc các thiết lập UEFI khác biệt. Trước khi bàn giao theo lô, IT nên xác định phiên bản được duyệt, cập nhật bằng nguồn chính hãng, kiểm Secure Boot, TPM, boot mode và các thiết lập cần thiết rồi lưu kết quả theo từng model. Mục tiêu không phải luôn cài BIOS mới nhất, mà là tạo một baseline đã được kiểm thử và có thể lặp lại trên toàn bộ lô thiết bị.
IT cần xây dựng một cấu hình chuẩn cho từng model PC, sau đó kiểm tra phiên bản BIOS/UEFI và các firmware liên quan, đối chiếu với bản cập nhật do nhà sản xuất cung cấp. Sau khi cập nhật và áp dụng các thiết lập cần thiết, cần kiểm tra lại trạng thái hệ thống để bảo đảm máy hoạt động ổn định trước khi bàn giao.
BIOS/UEFI bản thân là một dạng firmware của hệ thống. Tuy nhiên, khi triển khai thực tế, IT có thể cần kiểm tra thêm các firmware khác dành riêng cho từng model, chẳng hạn firmware của TPM, controller, SSD hoặc một số thành phần phần cứng khác. Vì mỗi dòng máy có cấu hình và gói cập nhật riêng, không nên áp dụng một danh sách firmware cố định cho tất cả PC.
| Hạng mục | Cần chuẩn hóa | Không nên làm |
|---|---|---|
| BIOS / UEFI | Phiên bản đã được IT duyệt cho đúng model | Dùng một file BIOS cho model khác chỉ vì tên dòng máy gần giống |
| Firmware khác | Theo package và khuyến nghị của OEM | Tải firmware từ nguồn không xác định |
| Secure Boot | Trạng thái theo baseline Windows và bảo mật | Tắt chỉ để xử lý nhanh một lỗi chưa rõ nguyên nhân |
| TPM | Hiện diện, enabled/ready theo yêu cầu triển khai | Clear TPM tùy tiện trên máy đã có dữ liệu hoặc khóa bảo mật |
| Boot mode / boot order | UEFI và thứ tự khởi động theo baseline | Thay đổi sau khi Windows đã cấu hình mà không kiểm tác động |
| BIOS password | Áp nếu chính sách doanh nghiệp yêu cầu | Dùng mật khẩu chung không có quy trình lưu giữ và bàn giao |
Điểm quan trọng là baseline phải được xác định theo model hoặc nhóm phần cứng tương đồng. Không nên dùng khái niệm “BIOS chuẩn của công ty” như một phiên bản duy nhất áp cho mọi dòng máy.
Chuẩn hóa trước khi bàn giao giúp IT kiểm soát các thiết lập nền tảng của PC, đồng thời hạn chế tình trạng các máy trong cùng một lô sử dụng phiên bản hoặc cấu hình firmware không đồng nhất.
Firmware hoạt động ngay từ giai đoạn máy bắt đầu khởi động, trước khi Windows tiếp quản. Vì vậy, thay đổi ở lớp này có thể tác động đến quá trình boot, TPM, Secure Boot, tính năng ảo hóa, BitLocker hoặc khả năng nhận diện một số thiết bị phần cứng.
Chuẩn hóa trước bàn giao giúp:
Với PC triển khai theo lô, giá trị lớn nhất không phải mỗi máy “đã update BIOS”, mà là IT biết chính xác máy nào đang ở baseline nào và baseline đó đã được kiểm chứng ra sao.
Phiên bản được chọn để triển khai cần phù hợp với đúng model máy, có mục đích cập nhật rõ ràng và đã được kiểm thử qua pilot. IT không nên áp dụng ngay cho toàn bộ lô chỉ vì nhà sản xuất vừa phát hành một phiên bản mới.
Trước khi cập nhật, cần đọc kỹ release note của OEM để biết phiên bản đó sửa lỗi gì, có cải thiện bảo mật hay khả năng tương thích phần cứng không, đồng thời xem có thay đổi nào có thể ảnh hưởng đến cách hệ thống vận hành. Đây là cơ sở để IT quyết định bản cập nhật có thực sự cần thiết cho môi trường đang triển khai hay không.
Với mỗi model, cần trả lời:
Nếu OEM quy định thứ tự cập nhật hoặc yêu cầu một số gói phải được cài trước, IT cần làm đúng theo tài liệu của hãng. Không nên mặc định áp dụng một trình tự cố định như BIOS → SSD → TPM cho tất cả các model, vì mỗi dòng máy có thể có yêu cầu khác nhau.
Làm theo cách này giúp baseline có cơ sở kỹ thuật rõ ràng, dễ kiểm soát và truy vết hơn. Đồng thời, quá trình bàn giao cũng tránh rơi vào tình trạng cập nhật đồng loạt mọi thành phần lên phiên bản mới nhất mà không đánh giá trước mức độ cần thiết và rủi ro đi kèm.
Cần đưa BIOS vào cùng baseline cấu hình của lô PC?
Nên quản lý BIOS, TPM, Secure Boot và các thiết lập nền tảng cùng model, RAM, SSD, Windows và driver để một cấu hình được duyệt có thể lặp lại trên toàn bộ lô.
Xem cách chuẩn hóa cấu hình PC →Việc cập nhật firmware cần sử dụng đúng package chính thức dành cho model máy, đồng thời bảo đảm nguồn điện ổn định, kiểm tra trạng thái mã hóa và thực hiện theo phương thức cập nhật mà nhà sản xuất khuyến nghị.
BIOS là thành phần hoạt động ở lớp rất sâu và có quyền kiểm soát cao trong hệ thống PC. Vì vậy, quá trình cập nhật BIOS cần bảo đảm image được xác thực về tính toàn vẹn và nguồn gốc. Trong môi trường doanh nghiệp, cách triển khai phù hợp là ưu tiên công cụ, package và kênh cập nhật chính thức do OEM cung cấp.
Không nên áp công thức “luôn tắt BitLocker trước mọi bản BIOS”. Microsoft phân biệt nhiều trường hợp tùy update có thay đổi dữ liệu đo lường của TPM, Secure Boot hoặc cách package được triển khai. Cách an toàn là kiểm tài liệu của update, bảo đảm recovery key sẵn sàng và pilot trước.
Sau khi flash xong, máy phải được khởi động lại và kiểm trạng thái thực tế; việc utility báo “success” chưa đủ để thay thế bước nghiệm thu sau update.
IT chỉ nên chuẩn hóa những thiết lập thực sự phục vụ baseline bảo mật, yêu cầu của Windows hoặc workload cụ thể. Không cần cố chỉnh toàn bộ tùy chọn trong BIOS chỉ để tất cả máy có cấu hình giống nhau tuyệt đối.
Secure Boot là cơ chế thuộc UEFI giúp kiểm soát quá trình khởi động và chỉ cho phép các thành phần boot đáp ứng chính sách tin cậy tiếp tục chạy. TPM lại cung cấp nền tảng phần cứng cho nhiều tính năng bảo mật của Windows. Vì vậy, đây là hai hạng mục thường cần được đưa vào checklist khi chuẩn hóa PC doanh nghiệp.
| Thiết lập | Hướng kiểm | Lưu ý |
|---|---|---|
| Secure Boot | Enabled nếu baseline Windows và ứng dụng hỗ trợ | Kiểm ứng dụng/driver legacy trước khi thay đổi |
| TPM | Enabled và ready theo baseline | Không clear TPM khi chưa hiểu tác động tới khóa và dữ liệu |
| UEFI / Legacy boot | Theo chuẩn Windows image của tổ chức | Đổi mode sau cài OS có thể làm máy không boot |
| Virtualization | Enable nếu workload hoặc tính năng bảo mật cần | Không phải mọi vị trí đều cần chỉnh thủ công |
| Boot order | Ổ hệ thống theo baseline; PXE/USB theo nhu cầu triển khai | Cân bằng giữa deployment và hạn chế boot ngoài ý muốn |
| BIOS admin password | Theo chính sách IT/Security | Phải có cơ chế lưu giữ, thay đổi và khôi phục được kiểm soát |
Những thiết lập như Wake-on-LAN, USB boot, Thunderbolt security, integrated devices hoặc virtualization nên được đưa vào baseline khi có nhu cầu thực tế, không nên bật/tắt chỉ vì xuất hiện trong BIOS.
Càng nhiều setting được chỉnh thủ công, IT càng phải duy trì nhiều biến cấu hình. Baseline tốt nên đủ để đáp ứng bảo mật và vận hành nhưng vẫn tối giản những thay đổi không cần thiết.
Mật khẩu BIOS chỉ nên được sử dụng khi doanh nghiệp đã có chính sách quản lý credential tương ứng. Không nên đặt cùng một mật khẩu cho toàn bộ máy rồi lưu trong file bàn giao hoặc tài liệu dùng chung không được kiểm soát.
BIOS admin/supervisor password có thể hạn chế việc người dùng tự ý thay đổi các thiết lập quan trọng. Tuy nhiên, khi triển khai số lượng lớn PC, mật khẩu này cũng trở thành một thông tin vận hành cần được lưu trữ, phân quyền và quản lý trong suốt vòng đời thiết bị.
Nếu sử dụng BIOS password, cần xác định:
Nếu doanh nghiệp chưa có quy trình quản trị credential rõ ràng, việc đặt mật khẩu BIOS trên toàn bộ thiết bị có thể làm phát sinh thêm rủi ro trong vận hành, thay vì chỉ mang lại lợi ích về bảo mật.
Pilot cần kiểm tra toàn bộ trạng thái của máy sau khi cập nhật, gồm: khả năng khởi động, các thiết lập bảo mật, Windows, driver, thiết bị ngoại vi và workload đại diện sau update; không nên chỉ nhìn số phiên bản BIOS.
Một bản firmware có thể cập nhật thành công nhưng vẫn làm thay đổi thiết lập mặc định, cách hoạt động của thiết bị tích hợp hoặc khả năng tương thích với driver. Vì vậy, máy pilot nên được cài đúng baseline Windows, driver và phần mềm mà toàn bộ lô PC sẽ sử dụng để việc kiểm thử phản ánh sát môi trường thực tế.
Nếu lô gồm nhiều model hoặc nhiều revision phần cứng, nên có máy đại diện cho từng nhóm thay vì chỉ pilot một chiếc rồi áp phiên bản cho tất cả.
Chỉ khi từng nhóm máy đã được kiểm tra và xác nhận hoạt động ổn định sau update, IT mới nên đưa package và các thiết lập tương ứng vào baseline để triển khai cho batch tiếp theo.
Có nhiều model PC và chưa biết nên khóa baseline BIOS nào?
Gửi model, part number, phiên bản BIOS hiện tại và baseline Windows để CDC Technologies hỗ trợ xác định phạm vi cần kiểm trước khi triển khai theo lô.
Rà baseline BIOS theo modelQuy trình nên đi liên tục từ kiểm model → xác định baseline → pilot → cập nhật → áp setting → kiểm hậu cập nhật → ghi log → nghiệm thu. Không nên để mỗi kỹ thuật viên tự quyết định phiên bản hoặc setting trên từng máy.
Nếu OEM có ông cụ hỗ trợ tự động triển khai BIOS và firmware, IT có thể sử dụng để giảm thao tác thủ công nhưng vẫn cần giữ bước pilot, kiểm log và xác minh kết quả trên máy thực.
Quy trình càng được chuẩn hóa và lặp lại theo cùng một cách thì càng dễ mở rộng cho các batch lớn. Đồng thời, IT cũng dễ truy vết nguyên nhân khi phát hiện một thiết bị có phiên bản firmware khác với baseline đã quy định.
IT nên lưu đủ dữ liệu để trả lời ba câu hỏi: máy nào đã được xử lý, đang ở phiên bản nào và kết quả nghiệm thu ra sao.
| Trường dữ liệu | Ví dụ thông tin cần lưu |
|---|---|
| Thiết bị | Model, part number, serial, asset ID |
| BIOS | Phiên bản trước và sau cập nhật |
| Package | Tên/version package hoặc reference của OEM |
| Setting | Secure Boot, TPM, boot mode và các setting thuộc baseline |
| Thời gian | Ngày cập nhật hoặc ngày nghiệm thu |
| Kết quả | Pass, lỗi, ngoại lệ hoặc cần kiểm lại |
Với dự án mua mới và triển khai số lượng lớn, dữ liệu BIOS/firmware có thể được đưa vào cùng hồ sơ cung ứng và triển khai thiết bị CNTT doanh nghiệp để serial, cấu hình phần cứng và trạng thái kỹ thuật được đối chiếu trong cùng quy trình bàn giao.
Không nên lưu BIOS password trực tiếp trong bảng theo dõi danh sách thiết bị thông thường như Excel/Google Sheets. Nếu có credential quản trị firmware, cần tách sang hệ thống lưu trữ được kiểm soát theo chính sách IT.
Một PC chỉ nên được đánh dấu hoàn tất khi phiên bản, setting và trạng thái sau cập nhật đều khớp baseline đã được phê duyệt.
Checklist này nên trở thành tiêu chí pass/fail rõ ràng. Nếu một model chưa qua pilot hoặc một firmware chưa xác định được tác động, trạng thái phù hợp là “chờ xác minh” thay vì tự động cập nhật để kịp tiến độ.
CDC Technologies có thể phối hợp cùng IT rà model, phiên bản hiện tại, baseline Windows và yêu cầu bảo mật để xác định phạm vi kiểm BIOS/firmware trước khi thiết bị được bàn giao.
Đầu vào nên chuẩn bị gồm:
Với chuẩn hóa BIOS firmware PC, mục tiêu không phải tạo thêm nhiều thao tác kỹ thuật trước bàn giao. Mục tiêu là xác định một baseline có căn cứ, thử trên đúng model và có bằng chứng rằng mỗi thiết bị đã đạt trạng thái đó.
Khi phiên bản, setting và log được quản lý theo cùng một quy trình, IT có thể giảm khác biệt giữa các máy trong cùng lô và có dữ liệu rõ hơn để xử lý nếu sự cố firmware phát sinh trong vòng đời thiết bị.
Khóa baseline firmware trước khi lô PC được bàn giao
Gửi danh sách model, part number, BIOS hiện tại và các yêu cầu Secure Boot, TPM, Windows hoặc BitLocker. CDC Technologies sẽ hỗ trợ xác định các hạng mục cần kiểm để IT có một checklist thống nhất cho quá trình staging và nghiệm thu.
Nhận checklist BIOS và firmwareCông ty Cổ phần Công Nghệ CDC
Trụ sở chính: 447 Nguyễn Khang, P. Cầu Giấy, TP. Hà Nội
Hotline 1: 0983.366.022 (Hà Nội)
CN.HCM: 28 Bis Nguyễn Văn Vĩnh, Phường Tân Sơn Nhất, TP Hồ Chí Minh
Hotline 2: 0938.898.328 (TP.HCM)
Website: maytinhcdc.vn - Facebook: https://www.facebook.com/maytinhcdc.official/
Youtube: https://www.youtube.com/@Maytinhcdcvn - TikTok: https://www.tiktok.com/@maytinhcdc.vn
Không mặc định. IT nên đối chiếu phiên bản hiện tại, release note của OEM và baseline đã qua pilot trước khi quyết định cập nhật.
BIOS/UEFI là firmware hệ thống của PC. Ngoài BIOS, máy còn có thể có firmware cho TPM, SSD, controller hoặc các thành phần khác tùy model.
Không nhất thiết. Phiên bản được triển khai nên phù hợp đúng model, có lý do cập nhật và đã được kiểm thử trước khi rollout.
Không nên suy luận chỉ từ tên dòng. Cần đối chiếu đúng model, machine type, part number hoặc định danh mà OEM quy định cho package.
Có thể, nhưng một số cập nhật UEFI/BIOS hoặc TPM có thể ảnh hưởng quá trình đo lường bảo mật. Cần bảo đảm recovery key sẵn sàng và làm theo hướng dẫn Microsoft/OEM.
Thông thường nên bật nếu baseline Windows và ứng dụng hỗ trợ. Các hệ thống legacy đặc thù cần được kiểm trước khi thay đổi.
IT nên xác nhận TPM hiện diện, enabled và Windows nhận trạng thái phù hợp. Không nên clear TPM tùy tiện trên máy đã có khóa hoặc dữ liệu bảo mật.
Chỉ nên áp nếu doanh nghiệp có chính sách và cơ chế quản lý credential rõ ràng. Không nên dùng một mật khẩu chung rồi lưu trong file bàn giao thông thường.
Chỉ khi workload hoặc baseline bảo mật cần tới tính năng này. Không phải mọi PC đều phải chỉnh virtualization thủ công.
Cần kiểm Windows boot, Secure Boot, TPM, BitLocker, mạng, USB, màn hình, lưu trữ, EDR và các ứng dụng đại diện.
Có. Pilot trên máy đại diện giúp phát hiện lỗi tương thích, thay đổi setting hoặc tác động tới Windows trước khi mở rộng sang toàn bộ lô.
Doanh nghiệp nên cung cấp model, part number, BIOS hiện tại, Windows baseline, yêu cầu TPM, Secure Boot, BitLocker và số lượng PC cần triển khai.


Ngân hàng Thương Mại Cổ Phần Tiên Phong - Chi nhánh Hà Nội
Ngân hàng TMCP Ngoại thương Việt Nam - Chi nhánh Sở Giao Dịch
Ngân hàng TMCP Quân đội - Chi nhánh Thăng Long
Ngân hàng TMCP Kỹ thương Việt Nam - Chi nhánh Chương Dương
 VN/EN
 EN
 phù hợp cho doanh nghiệp!