Danh mục sản
phẩm
IT DOCTOR DỊCH VỤ CNTT
Quản lý PC bằng Microsoft Intune phù hợp khi doanh nghiệp cần cấu hình, bảo mật, cập nhật và giám sát endpoint tập trung cho nhiều thiết bị ở nhiều vị trí.
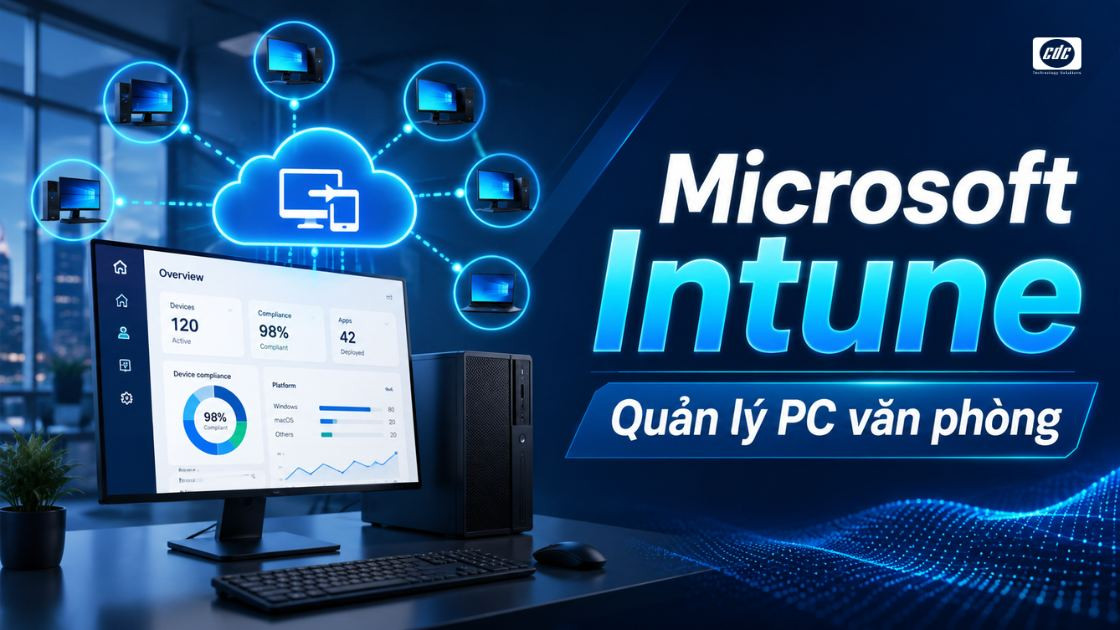
Khi doanh nghiệp có nhiều PC ở trụ sở, chi nhánh hoặc nhân sự làm việc từ xa, việc cấu hình từng máy bằng tay, kiểm update qua Excel hay xử lý bảo mật theo từng sự cố sẽ khó mở rộng. Microsoft Intune phù hợp khi IT muốn đưa cấu hình, ứng dụng, compliance và quản trị endpoint về một nền tảng tập trung trên cloud. Tuy nhiên, Intune chỉ phát huy hiệu quả khi doanh nghiệp đã chuẩn bị đúng tenant, danh tính người dùng, license, nhóm thiết bị và baseline chính sách.
Microsoft Intune phù hợp khi doanh nghiệp cần quản lý nhiều endpoint theo chính sách thống nhất, đặc biệt khi thiết bị không còn nằm toàn bộ trong một mạng LAN hoặc một văn phòng.
Những dấu hiệu đáng cân nhắc Intune gồm:
| Tình huống | Mức phù hợp | Lý do |
|---|---|---|
| Nhiều chi nhánh / remote | Phù hợp cao | Quản trị thiết bị qua cloud, giảm phụ thuộc vào mạng nội bộ tại trụ sở |
| SME đang dùng Microsoft 365 | Đáng đánh giá | Có thể tận dụng hệ sinh thái danh tính và quản trị hiện có nếu license phù hợp |
| Toàn bộ PC nằm trong LAN, quản trị GPO ổn định | Cần đánh giá thêm | Lợi ích chuyển đổi phụ thuộc mục tiêu cloud, remote và bảo mật |
| Chỉ có vài PC, cấu hình rất đơn giản | Có thể chưa cần | Chi phí vận hành nền tảng có thể lớn hơn phần quản trị được tiết kiệm |
Quy mô không phải tiêu chí duy nhất. Một doanh nghiệp chỉ vài chục máy nhưng phân tán và yêu cầu bảo mật cao có thể cần Intune sớm hơn một doanh nghiệp nhiều máy nhưng tất cả nằm trong một mạng nội bộ được quản trị ổn định.
Intune không chỉ là công cụ xem danh sách máy; nền tảng này bao phủ nhiều giai đoạn trong vòng đời endpoint từ enrollment, cấu hình, ứng dụng, bảo mật đến giám sát và xử lý từ xa.
Khi kết hợp với Microsoft Entra Conditional Access theo kiến trúc phù hợp, trạng thái compliance của thiết bị còn có thể trở thành một tín hiệu để kiểm soát quyền truy cập tài nguyên doanh nghiệp.
Giá trị chính vì vậy không nằm ở một tính năng riêng lẻ, mà ở việc IT có thể dùng một tập chính sách thống nhất để quản trị vòng đời của nhiều endpoint.
Đang mua PC mới và muốn đưa yêu cầu quản trị vào ngay từ cấu hình?
Nên xác định Windows, TPM, khả năng quản trị và baseline bảo mật ngay từ lúc chọn model thay vì mua máy trước rồi mới xử lý endpoint sau.
Xem cách chọn PC theo nhu cầu doanh nghiệp →Intune không đơn giản là “Group Policy trên cloud” và cũng không phải bản thay thế 1:1 cho Active Directory. Đây là nền tảng quản lý endpoint qua cloud với mô hình policy, enrollment và danh tính riêng.
| Thành phần | Vai trò chính | Phù hợp với |
|---|---|---|
| Active Directory Domain Services | Danh tính, computer object và tài nguyên trong môi trường AD tại chỗ | Hệ thống phụ thuộc domain và tài nguyên on-premises |
| Group Policy | Áp cấu hình tập trung cho user và computer trong môi trường AD | PC domain-joined được quản lý theo GPO |
| Microsoft Intune | Cloud endpoint management, ứng dụng, compliance, security và update | Thiết bị cần quản trị linh hoạt qua cloud |
Doanh nghiệp không nhất thiết phải bỏ toàn bộ Active Directory trong ngày triển khai Intune. Với hệ thống hiện hữu, có thể tồn tại giai đoạn hybrid hoặc co-management tùy kiến trúc và công cụ IT đang sử dụng.
Ngược lại, với PC mới và chiến lược cloud-native, IT có thể đánh giá Microsoft Entra Join và quản trị bằng Intune thay vì tiếp tục mở rộng mọi dependency của mô hình cũ.
Quyết định đúng không phải “Intune hay GPO tốt hơn”, mà là workload nào còn phụ thuộc on-premises và endpoint nào đã sẵn sàng chuyển sang quản trị cloud.
Trước khi enroll PC, doanh nghiệp cần chuẩn bị tenant, mô hình danh tính, license, quyền quản trị, danh sách thiết bị và baseline policy. Enrollment chỉ là một bước trong toàn bộ thiết kế quản trị.
Với các tính năng phụ thuộc Microsoft Entra hoặc Conditional Access, cần kiểm cả license và điều kiện của chính tính năng đó. Không nên kết luận chỉ vì doanh nghiệp đã có một gói Microsoft 365 bất kỳ thì toàn bộ khả năng Intune đều tự động khả dụng.
Đây cũng là bước giúp Security và IT thống nhất mục tiêu trước khi bắt đầu tạo hàng loạt policy trong Intune Admin Center.
Không phải mọi PC đều enroll theo cùng một cách. Phương án phụ thuộc thiết bị mới hay đang sử dụng, thuộc doanh nghiệp hay cá nhân và tổ chức đang đi theo Microsoft Entra Join hay vẫn duy trì Active Directory tại chỗ.
| Mô hình | Phù hợp khi | Điểm cần đánh giá |
|---|---|---|
| Microsoft Entra Joined + Intune | Hướng cloud-native, đặc biệt với thiết bị mới | Ứng dụng, tài nguyên và dependency on-premises còn lại |
| Microsoft Entra Hybrid Joined + Intune | Vẫn cần Active Directory tại chỗ nhưng muốn bổ sung quản trị cloud | AD, Entra, enrollment và kết nối tới hạ tầng hiện tại |
| PC hiện hữu enroll vào Intune | Doanh nghiệp muốn đưa fleet hiện tại vào quản trị tập trung | Trạng thái máy, user, Windows và phương thức enrollment phù hợp |
Microsoft hiện ưu tiên hướng cloud-native với Microsoft Entra Join cho thiết bị mới khi điều kiện tổ chức cho phép. Hybrid Join vẫn có vai trò với doanh nghiệp còn dependency vào Active Directory, Group Policy hoặc ứng dụng nội bộ.
Bài toán vì vậy nên bắt đầu bằng sơ đồ danh tính và dependency, không nên bắt đầu bằng việc chọn một nút enrollment trong portal.
Một trong những lỗi dễ gặp là tạo một bộ policy rồi áp ngay cho toàn bộ PC. IT nên chia thiết bị và người dùng theo rủi ro, chức năng hoặc giai đoạn rollout để giảm phạm vi ảnh hưởng khi có cấu hình không phù hợp.
| Nhóm | Vai trò | Ví dụ nội dung cần kiểm |
|---|---|---|
| Pilot | Nhận policy trước | Tương thích ứng dụng, update, security và ngoại vi |
| Standard | PC văn phòng phổ thông | Baseline chung và ứng dụng tiêu chuẩn |
| Sensitive | Nhóm có dữ liệu hoặc yêu cầu cao hơn | Compliance và security policy bổ sung |
| Exception | Thiết bị/phần mềm đặc thù | Ngoại lệ có lý do, owner và thời hạn rõ ràng |
Cách phân nhóm này đặc biệt hữu ích với update và security policy. Thay vì đưa thay đổi tới toàn bộ fleet trong một lần, IT có thể thử trên nhóm nhỏ rồi mở rộng dần sau khi xác nhận ổn định.
Đồng thời, không nên tạo quá nhiều ngoại lệ chỉ để giải quyết nhanh từng lỗi. Mỗi exception nên có nguyên nhân, phạm vi và người chịu trách nhiệm rõ ràng.
Mục tiêu cuối cùng của Intune vẫn là chuẩn hóa, nên thiết kế policy càng dễ hiểu và ít chồng chéo thì vận hành lâu dài càng thuận lợi.
Triển khai Intune trên diện rộng chỉ vì doanh nghiệp muốn "lên cloud" có thể không phải là quyết định đúng đắn. Nếu các ứng dụng, danh tính, hoặc quy trình vận hành chưa sẵn sàng, việc chuyển đổi quá nhanh có thể dẫn đến việc duy trì cùng lúc hai hệ thống quản trị, thay vì giảm bớt khối lượng công việc cho bộ phận IT.
Nên đánh giá kỹ hơn khi:
Trong các trường hợp này, hướng phù hợp có thể là triển khai từng phần: trước hết đưa một nhóm thiết bị vào quản lý, chuẩn hóa inventory và compliance, sau đó mới chuyển dần các workload khác.
Việc giữ lại Active Directory hoặc công cụ quản trị hiện hữu trong giai đoạn chuyển tiếp không đồng nghĩa dự án Intune thất bại; quan trọng là mỗi hệ thống có phạm vi quản lý rõ ràng và không tạo policy xung đột.
Pilot nên kiểm toàn bộ vòng đời của một PC quản lý bằng Intune chứ không chỉ xác nhận thiết bị đã xuất hiện trong portal.
Nhóm pilot nên hoạt động trong một khoảng thời gian đủ dài để có thể trải qua các tình huống thực tế như cập nhật, đăng nhập, thay đổi mạng, và xử lý khối lượng công việc. Việc một thiết bị enroll thành công chỉ trong vài phút không đủ để chứng minh rằng mô hình đã sẵn sàng cho việc triển khai chính thức.
Sau pilot, IT nên ghi lại policy, nhóm assignment, exception và các lỗi đã xử lý thành baseline trước khi nhân lên toàn bộ fleet.
Đang có AD/GPO nhưng muốn đánh giá Intune mà chưa biết bắt đầu từ đâu?
Bắt đầu bằng việc rà tenant, identity, PC hiện tại, Group Policy, ứng dụng và nhóm người dùng để xác định phần nào nên giữ, phần nào có thể chuyển sang quản trị cloud.
Đánh giá hiện trạng quản lý endpointKhông nên lập ngân sách Intune bằng cách lấy một giá license rồi nhân toàn bộ số PC. Cần xác định user, device, gói Microsoft 365 đang có và các tính năng thực tế doanh nghiệp muốn sử dụng.
Theo cấu trúc license hiện hành của Microsoft, Intune Plan 1 là dịch vụ quản lý endpoint nền tảng; Plan 2 và Intune Suite bổ sung các nhóm khả năng nâng cao. Intune Plan 1 cũng có thể đã nằm trong một số bundle Microsoft 365.
Vì vậy, bước rà license nên trả lời:
SKU và quyền sử dụng có thể thay đổi theo chương trình license, vì vậy doanh nghiệp nên đối chiếu tài liệu Microsoft hiện hành và báo giá cụ thể tại thời điểm mua, thay vì dựa vào một bảng giá cũ làm baseline dài hạn.
Tách bài toán license khỏi bài toán kỹ thuật là chưa đủ; hai phần này cần được khóa cùng nhau để tránh thiết kế policy dựa trên tính năng mà gói thực tế không có quyền sử dụng.
Trước khi quyết định rollout, IT Manager nên có câu trả lời rõ cho danh tính, thiết bị, ứng dụng, policy, license và mô hình hỗ trợ sau triển khai.
Nếu dự án đi cùng việc thay mới PC, doanh nghiệp nên đưa yêu cầu Windows, enrollment, serial, baseline và bàn giao vào cùng kế hoạch cung ứng thiết bị CNTT doanh nghiệp để giảm thiểu việc phải cấu hình lại sau khi máy đã đến tay người dùng.
Ngược lại, với các thiết bị hiện có, có thể chia dự án theo từng nhóm thiết bị và ưu tiên các nhóm dễ chuẩn hóa trước thay vì buộc toàn bộ PC chuyển mô hình trong cùng một thời điểm.
CDC Technologies có thể phối hợp với IT để rà thiết bị, Windows, tenant, mô hình danh tính và yêu cầu triển khai PC trước khi doanh nghiệp quyết định phạm vi áp dụng Microsoft Intune.
Đầu vào nên chuẩn bị gồm:
Với quản lý PC bằng Microsoft Intune, câu hỏi quan trọng không phải chỉ là “Intune có những tính năng gì?”, mà là doanh nghiệp có bài toán quản trị endpoint đủ rõ, mô hình identity phù hợp và khả năng vận hành policy sau rollout hay chưa.
Khi các điều kiện đó đã sẵn sàng, Intune có thể trở thành lớp quản trị tập trung cho cấu hình, ứng dụng, bảo mật, compliance và cập nhật của PC ở nhiều vị trí mà không phụ thuộc hoàn toàn vào việc thiết bị phải quay về mạng nội bộ.
Xác định Intune phù hợp tới đâu trước khi chuyển cả fleet
Gửi số lượng PC, mô hình AD/Entra, Microsoft 365, GPO và các yêu cầu quản trị hiện tại. CDC Technologies sẽ hỗ trợ phân tích phạm vi phù hợp, nhóm pilot và những điều kiện cần chuẩn bị trước khi doanh nghiệp thay đổi mô hình quản lý endpoint.
Tư vấn mô hình quản lý endpointCông ty Cổ phần Công Nghệ CDC
Trụ sở chính: 447 Nguyễn Khang, P. Cầu Giấy, TP. Hà Nội
Hotline 1: 0983.366.022 (Hà Nội)
CN.HCM: 28 Bis Nguyễn Văn Vĩnh, Phường Tân Sơn Nhất, TP Hồ Chí Minh
Hotline 2: 0938.898.328 (TP.HCM)
Website: maytinhcdc.vn - Facebook: https://www.facebook.com/maytinhcdc.official/
Youtube: https://www.youtube.com/@Maytinhcdcvn - TikTok: https://www.tiktok.com/@maytinhcdc.vn
Microsoft Intune là dịch vụ quản lý endpoint trên cloud của Microsoft, hỗ trợ quản lý thiết bị, ứng dụng, cấu hình, bảo mật, compliance và cập nhật.
Intune đáng cân nhắc khi có nhiều PC, nhiều địa điểm, nhân sự remote hoặc nhu cầu áp chính sách và quản trị endpoint tập trung qua cloud.
Không theo mô hình một-một. Intune quản lý endpoint qua cloud, còn Active Directory Domain Services đảm nhiệm các chức năng danh tính và tài nguyên trong môi trường AD tại chỗ.
Không hoàn toàn. Nhiều cấu hình có thể được chuyển sang MDM policy, nhưng doanh nghiệp cần rà từng GPO và dependency trước khi chuyển mô hình.
Có thể trong các mô hình phù hợp, chẳng hạn Microsoft Entra Hybrid Join và enrollment vào Intune. Điều kiện cụ thể phụ thuộc hạ tầng hiện tại.
Có. Đây là một lợi thế của mô hình cloud endpoint management vì thiết bị không cần luôn nằm trong cùng mạng LAN của trụ sở để nhận quản trị Intune.
Có. IT có thể đưa ứng dụng vào Intune và assign cho các nhóm user hoặc device phù hợp, tùy loại ứng dụng và phương án đóng gói.
Compliance policy là tập điều kiện dùng để đánh giá thiết bị có đáp ứng tiêu chuẩn doanh nghiệp đặt ra hay không và ghi nhận trạng thái compliant hoặc noncompliant.
Có. Trong kiến trúc và license phù hợp, Microsoft Entra Conditional Access có thể dùng trạng thái compliance của thiết bị làm tín hiệu kiểm soát truy cập.
Theo tài liệu Microsoft hiện hành, Microsoft 365 Business Premium bao gồm Microsoft Intune Plan 1. Doanh nghiệp vẫn cần kiểm SKU và quyền sử dụng tại thời điểm mua.
Không nên mặc định. Nên chọn nhóm pilot đại diện, kiểm enrollment, ứng dụng, policy, compliance, update và workflow thực tế trước khi mở rộng.
Doanh nghiệp có thể cung cấp số PC, Windows, mô hình AD/Entra, Microsoft 365, GPO, ứng dụng, địa điểm và yêu cầu bảo mật để CDC Technologies đánh giá phạm vi quản lý endpoint phù hợp.


Ngân hàng Thương Mại Cổ Phần Tiên Phong - Chi nhánh Hà Nội
Ngân hàng TMCP Ngoại thương Việt Nam - Chi nhánh Sở Giao Dịch
Ngân hàng TMCP Quân đội - Chi nhánh Thăng Long
Ngân hàng TMCP Kỹ thương Việt Nam - Chi nhánh Chương Dương
 VN/EN
 EN
 phù hợp cho doanh nghiệp!