Danh mục sản
phẩm
IT DOCTOR DỊCH VỤ CNTT
Bảo mật dữ liệu máy photocopy cần kiểm tra bộ nhớ, ổ lưu trữ, hàng đợi, tài khoản và dữ liệu scan. Xem các điểm cần rà khi dùng, bàn giao và thanh lý an toàn.
Máy photocopy đa chức năng có thể xử lý nhiều dữ liệu hơn một bản giấy đơn thuần: job in, file scan, địa chỉ email, thư mục mạng, thông tin người dùng, lịch sử tác vụ và trong một số model còn có bộ nhớ hoặc ổ lưu trữ nội bộ. Vì vậy, bảo mật máy photocopy cần được kiểm tra từ lúc triển khai, trong quá trình sử dụng cho tới khi bàn giao, chuyển vị trí hoặc thanh lý thiết bị.
Tùy model và cấu hình, một máy photocopy đa chức năng có thể tiếp nhận, xử lý hoặc lưu tạm nhiều loại dữ liệu trong quá trình in, copy và scan. Không nên mặc định mọi thiết bị đều lưu giống nhau.
| Nhóm dữ liệu | Ví dụ | Điểm cần kiểm tra |
|---|---|---|
| Job in/copy/scan | Hợp đồng, báo cáo, chứng từ, hồ sơ nhân sự. | Job được lưu tạm hay lưu lại sau khi hoàn thành. |
| Danh bạ | Email, địa chỉ scan, danh sách người nhận. | Ai được xem, sửa hoặc xuất danh bạ. |
| Thông tin kết nối | Máy chủ email, thư mục mạng, server đích. | Thông tin xác thực được lưu và quản lý như thế nào. |
| Thông tin người dùng | Tên đăng nhập, mã người dùng, mã phòng ban. | Phạm vi lưu và quyền quản trị. |
| Lịch sử tác vụ | Thời gian, người dùng, loại job, đích scan. | Mức chi tiết và thời gian lưu theo model. |
Khi rà bảo mật, cần tách rõ nơi dữ liệu tồn tại. Một job có thể đi qua máy tính người dùng, print server, mạng nội bộ rồi mới tới bộ nhớ hoặc ổ lưu trữ của máy photocopy.
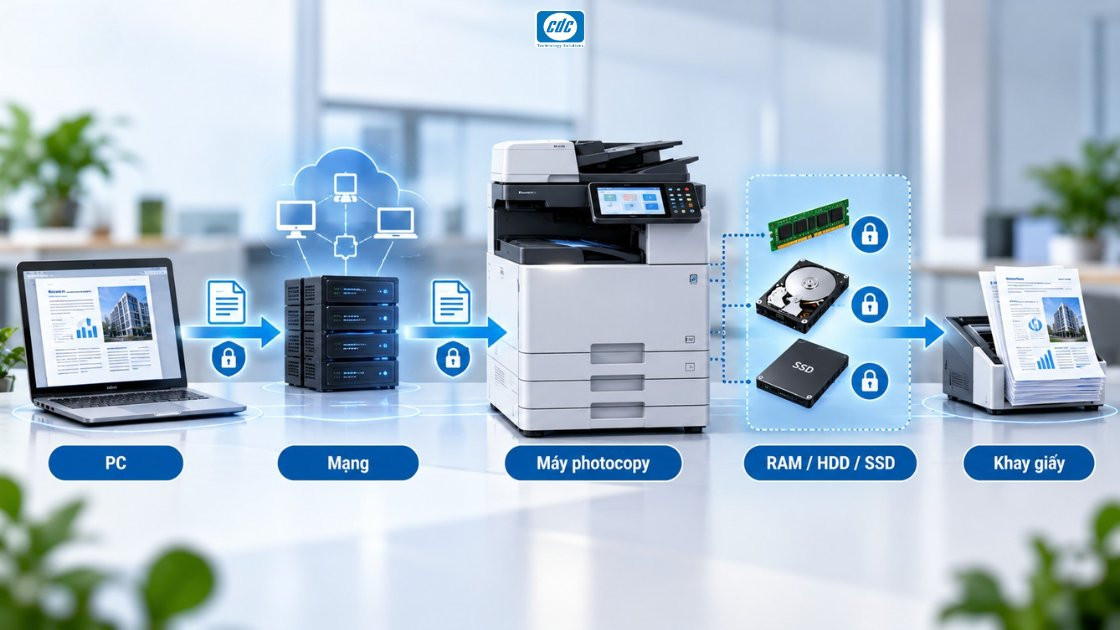
| Thành phần | Vai trò cần quan tâm |
|---|---|
| RAM/bộ nhớ làm việc | Có thể chứa dữ liệu tạm trong lúc thiết bị xử lý job. |
| HDD/SSD hoặc bộ nhớ lưu trữ | Có thể phục vụ lưu job, hộp tài liệu, log hoặc chức năng khác tùy model. |
| Print queue | Giữ job chờ xử lý trên PC, server hoặc thiết bị tùy kiến trúc triển khai. |
| Document box/storage | Một số thiết bị cho phép người dùng chủ động lưu tài liệu để gọi lại sau. |
Vì vậy, việc xóa một job trên màn hình máy chưa đủ để kết luận toàn bộ dấu vết dữ liệu đã được xử lý. Cần dựa trên chức năng và tài liệu kỹ thuật của model cụ thể.
Dữ liệu có thể bị lộ trước khi tới máy photocopy, trong quá trình truyền, trên chính thiết bị hoặc sau khi giấy đã được in ra.
| Giai đoạn | Điểm cần kiểm soát |
|---|---|
| Trước khi gửi job | PC người dùng, print server, quyền truy cập file. |
| Trong quá trình truyền | Giao thức mạng và phương thức xác thực được sử dụng. |
| Trên thiết bị | Job, log, danh bạ, tài khoản, bộ nhớ và ổ lưu trữ. |
| Sau khi in | Tài liệu bị bỏ lại ở khay ra hoặc người không liên quan lấy nhầm. |
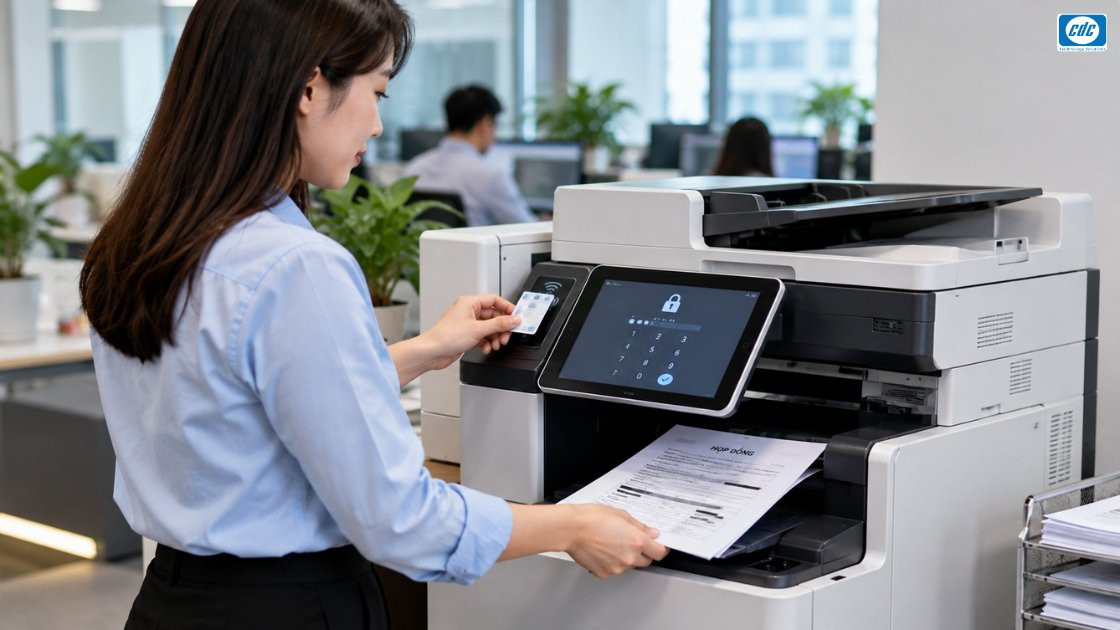
Với máy photocopy dùng chung, một rủi ro rất thực tế là người dùng gửi tài liệu nhạy cảm rồi tới lấy muộn. Trong thời gian đó, bản in có thể nằm ở khay đầu ra nơi nhiều người cùng tiếp cận.
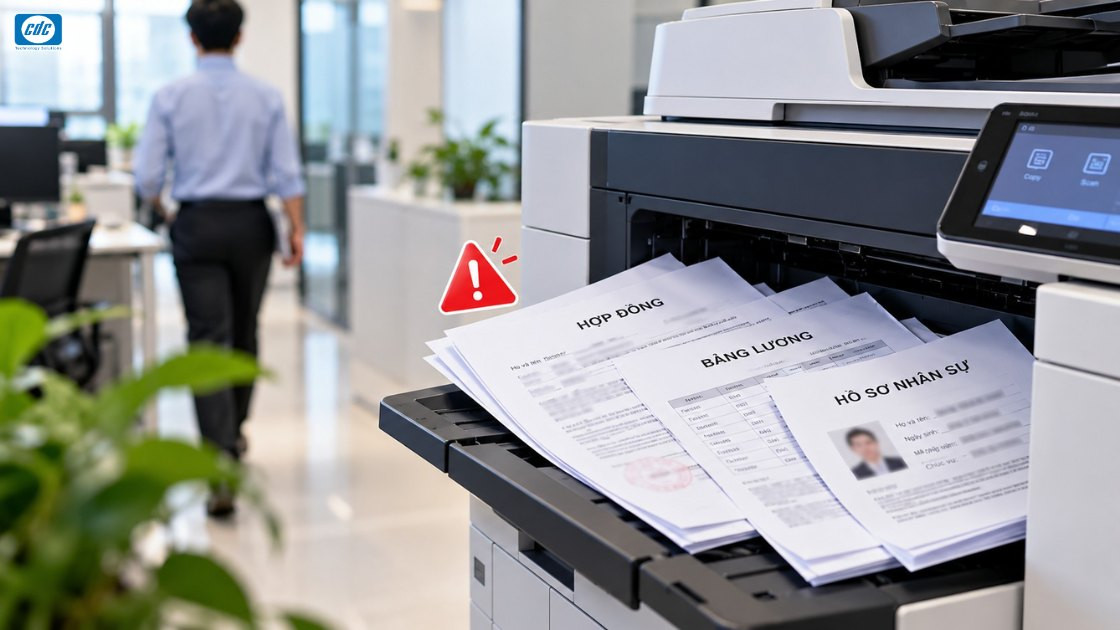
Chức năng giữ job và chỉ nhả bản in sau khi người dùng xác thực tại thiết bị có thể giúp giảm việc tài liệu nhạy cảm nằm chờ trên khay giấy.
Tùy model, cơ chế xác thực có thể sử dụng mã PIN, tài khoản hoặc phương thức khác. Tuy nhiên, Secure Print không đồng nghĩa toàn bộ dữ liệu trên thiết bị đã được mã hóa hoặc xóa an toàn sau khi in. Đây chỉ là một lớp kiểm soát trong toàn bộ workflow.
Khi máy photocopy gửi file tới email hoặc thư mục mạng, thiết bị phải biết đích gửi và trong nhiều cấu hình còn cần thông tin xác thực. Đây là phần cần được IT quản lý thay vì để từng người tự cấu hình tùy ý.
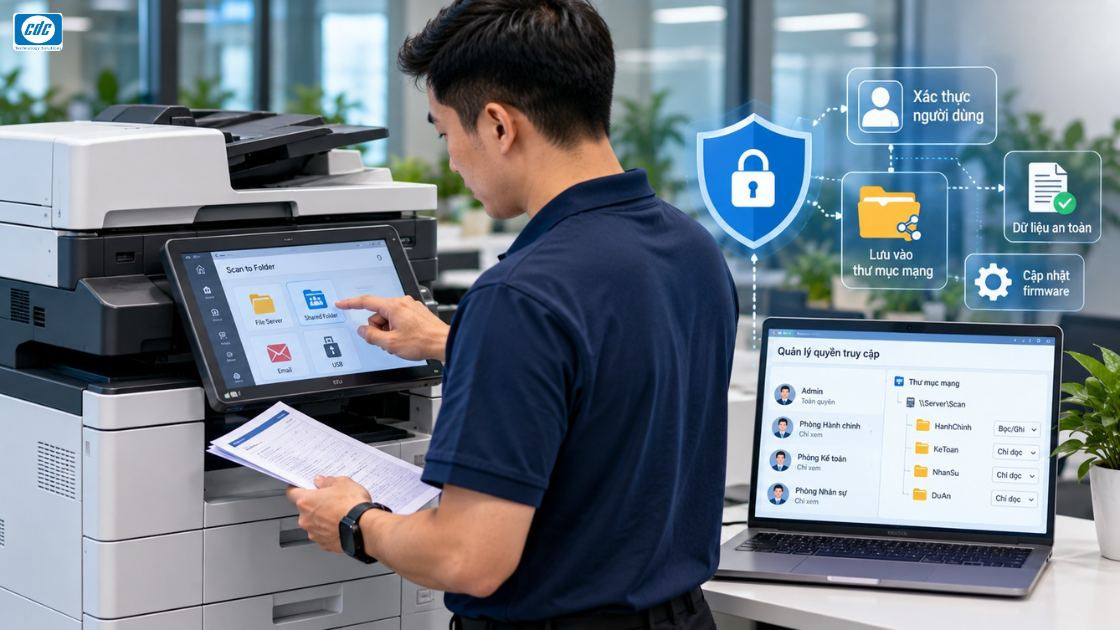
Không nên ghi mật khẩu quản trị hoặc mật khẩu tài khoản scan trực tiếp vào biên bản bàn giao dùng chung. Thông tin xác thực nên được quản lý bằng quy trình riêng phù hợp với chính sách IT của doanh nghiệp.
Máy photocopy kết nối mạng nên được coi là một endpoint cần quản trị. Nếu thiết bị có tài khoản quản trị, mật khẩu mặc định hoặc quyền cấu hình qua giao diện web, IT cần kiểm tra và thay đổi theo chính sách nội bộ.
| Hạng mục | Cần xác nhận |
|---|---|
| Admin account | Mật khẩu mặc định đã được thay đổi. |
| Quyền người dùng | Người dùng thông thường không có quyền thay cấu hình quản trị ngoài nhu cầu. |
| Giao diện quản trị web | Chỉ được truy cập theo phạm vi mạng và chính sách phù hợp. |
| Tài khoản cũ | Được rà và xóa hoặc vô hiệu hóa khi nhân sự/quyền sử dụng thay đổi. |
Không nên bật thêm giao thức hoặc chức năng chỉ vì thiết bị có hỗ trợ. Hệ thống nên giữ những dịch vụ thực sự cần cho workflow và tắt những dịch vụ không sử dụng nếu model cho phép và việc tắt không ảnh hưởng vận hành.
Khi đánh giá thiết bị, IT nên kiểm tra khả năng quản lý các giao thức in, scan, quản trị web, SNMP và các dịch vụ mạng liên quan. Những lựa chọn như HTTPS, giao thức bảo mật hơn hoặc cơ chế hạn chế truy cập phụ thuộc vào model và hạ tầng cụ thể.
Một thiết bị được triển khai nhiều năm cần có quy trình kiểm tra phiên bản firmware và thông báo từ nhà sản xuất, đặc biệt khi máy kết nối trực tiếp vào mạng doanh nghiệp.
Không nên cập nhật tùy ý giữa giờ vận hành. Doanh nghiệp cần xác định ai chịu trách nhiệm kiểm tra, thử nghiệm và triển khai bản cập nhật theo chính sách IT cũng như hướng dẫn của hãng.
Bảo mật nên được kiểm tra ngay khi nghiệm thu thay vì chờ tới lúc xảy ra sự cố. Những cấu hình liên quan tới tài khoản, mạng và lưu trữ cần được xác nhận cùng chức năng in-scan-copy.
| Điểm kiểm tra | Kết quả cần xác nhận |
|---|---|
| Tài khoản quản trị | Không còn dùng credential mặc định ngoài chính sách được chấp thuận. |
| IP/hostname | Đúng thiết kế mạng và dễ nhận diện khi quản trị. |
| Scan destination | Đúng người nhận/thư mục và quyền truy cập. |
| Chức năng lưu tài liệu | Được cấu hình theo nhu cầu thay vì để mặc định không kiểm soát. |
| Dịch vụ mạng | Chỉ giữ những chức năng thực sự cần. |
| Firmware | Phiên bản được ghi nhận để IT tiếp tục quản lý. |
Có thể đưa các mục này vào checklist nghiệm thu máy văn phòng để cấu hình bảo mật được kiểm tra cùng cấu hình kỹ thuật trước khi đưa thiết bị vào sử dụng chính thức.
Biên bản bàn giao nên đủ thông tin để IT tiếp tục quản trị thiết bị nhưng không nên trở thành nơi lưu mật khẩu dưới dạng văn bản rõ.
| Nên ghi | Không nên ghi trong tài liệu dùng chung |
|---|---|
| Model, serial, hostname, IP, vị trí. | Mật khẩu admin ở dạng rõ. |
| Các chức năng mạng đang bật. | Mật khẩu tài khoản scan. |
| Đích scan và phạm vi sử dụng. | Credential của server hoặc email. |
| Đầu mối quản trị và tình trạng cấu hình. | Thông tin bí mật không cần cho người nhận biên bản. |
Doanh nghiệp có thể chuẩn hóa thêm các trường này trong checklist bàn giao máy văn phòng để bộ phận tiếp nhận biết thiết bị đang được cấu hình như thế nào mà không làm lộ thông tin xác thực.
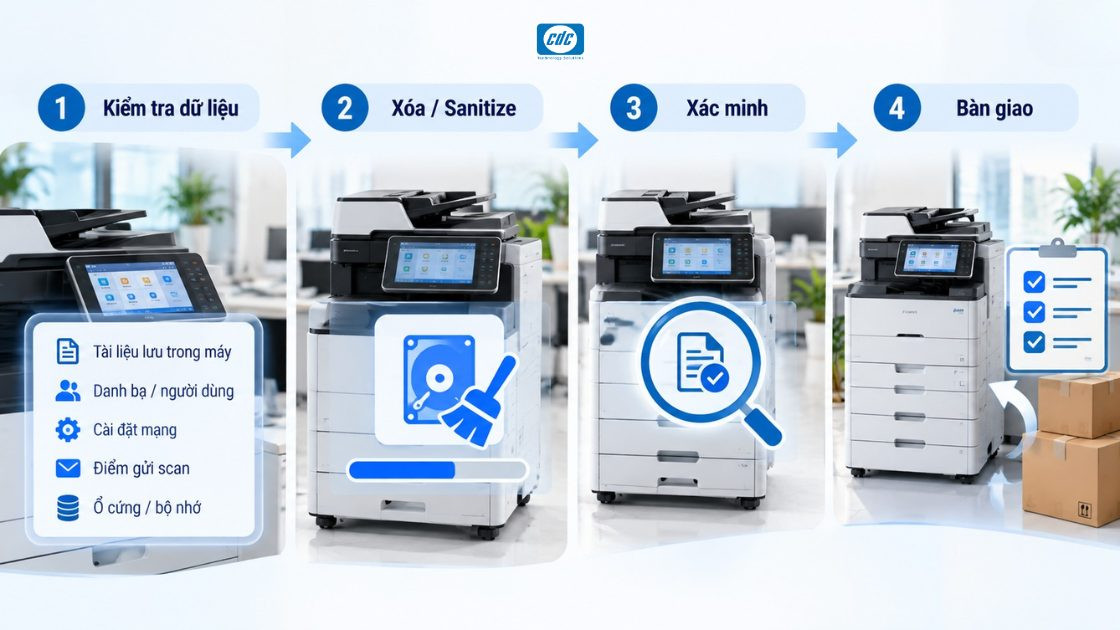
Chuyển vị trí nội bộ không chỉ là thay IP hoặc chuyển dây mạng. Thiết bị có thể vẫn giữ danh bạ, thư mục scan, mã người dùng hoặc cấu hình của bộ phận cũ.
Khi máy rời khỏi quyền kiểm soát của doanh nghiệp, cần xác định dữ liệu nào còn trên thiết bị và cách xóa phù hợp với model trước khi bàn giao cho đơn vị khác.
| Trước khi thiết bị rời doanh nghiệp | Cần xác nhận |
|---|---|
| Job/tài liệu lưu trên máy | Đã được xóa theo chức năng mà hãng cung cấp. |
| Address book | Không còn email hoặc destination của doanh nghiệp. |
| Tài khoản và credential | Đã được loại bỏ hoặc vô hiệu hóa phù hợp. |
| Network configuration | Thông tin mạng nội bộ không còn trên thiết bị nếu không cần thiết. |
| HDD/SSD hoặc bộ nhớ lưu trữ | Đã thực hiện quy trình sanitization/xóa được nhà sản xuất hỗ trợ hoặc xử lý theo chính sách của doanh nghiệp. |
Với dữ liệu có yêu cầu bảo mật cao, doanh nghiệp nên xác định quy trình xử lý ổ lưu trữ ngay từ lúc mua hoặc thuê máy, thay vì chờ tới ngày thanh lý mới kiểm tra thiết bị có hỗ trợ phương án nào.
Nếu doanh nghiệp có chính sách bảo mật cụ thể, các tính năng cần thiết phải được đưa vào baseline kỹ thuật trước khi chọn model. Không nên mua máy rồi mới kiểm tra thiết bị có hỗ trợ hay không.
Một baseline bảo mật tối thiểu nên được hoàn tất trước khi thiết bị trở thành máy dùng chung chính thức.
| Câu hỏi | Trạng thái cần đạt |
|---|---|
| Admin mặc định đã được xử lý? | Có. |
| IP, hostname và mạng đã đúng? | Có. |
| Dịch vụ không dùng đã được rà? | Có. |
| Đích scan và quyền truy cập đã đúng? | Có. |
| Dữ liệu lưu trên máy đã được xác định? | Có. |
| Có quy trình xóa dữ liệu khi thanh lý? | Có, nếu thiết bị có lưu trữ hoặc chính sách yêu cầu. |
| Credential có được quản lý ngoài biên bản dùng chung? | Có. |
Không phải văn phòng nào cũng cần cùng mức kiểm soát. Thiết bị phục vụ tài liệu công khai khác với máy thường xuyên xử lý hồ sơ nhân sự, tài chính, hợp đồng hoặc tài liệu nội bộ nhạy cảm.
CDC Technologies có thể rà yêu cầu bảo mật cùng sản lượng, A3/A4, màu/đen trắng, tốc độ, scan và hạ tầng mạng để tránh chọn máy đáp ứng chức năng in-copy nhưng thiếu các khả năng quản trị cần thiết.
Công ty Cổ phần Công Nghệ CDC
Trụ sở chính: 447 Nguyễn Khang, P. Cầu Giấy, TP. Hà Nội
Hotline 1: 0983.366.022 (Hà Nội)
CN.HCM: 28 Bis Nguyễn Văn Vĩnh, Phường Tân Sơn Nhất, TP Hồ Chí Minh
Hotline 2: 0938.898.328 (TP.HCM)
Website: maytinhcdc.vn - Facebook: https://www.facebook.com/maytinhcdc.official/
Youtube: https://www.youtube.com/@Maytinhcdcvn - TikTok: https://www.tiktok.com/@maytinhcdc.vn
Có thể, tùy model, ổ lưu trữ và chức năng được cấu hình. Cần kiểm tra tài liệu kỹ thuật của thiết bị cụ thể thay vì mặc định mọi máy đều lưu giống nhau.
Một số thiết bị có HDD, SSD hoặc dạng bộ nhớ lưu trữ khác để phục vụ các chức năng của máy. Cấu hình thực tế phụ thuộc từng model.
Không nên mặc định như vậy. Việc xóa trên giao diện và việc dữ liệu còn tồn tại trong hệ thống lưu trữ là hai vấn đề cần kiểm tra theo thiết bị.
Có thể giảm nguy cơ bản in nhạy cảm bị bỏ lại trên khay bằng cách giữ job tới khi người dùng xác thực tại máy.
Không. Đây là hai chức năng khác nhau và phải được kiểm tra riêng trên model cụ thể.
Có. Rủi ro dữ liệu liên quan tới job, scan, mạng, tài khoản và bộ nhớ chứ không phụ thuộc việc máy in màu hay mono.
Có. Cần kiểm soát destination, tài khoản kết nối, quyền thư mục và thông tin xác thực được sử dụng.
Không nên ghi mật khẩu rõ trong tài liệu dùng chung. Biên bản nên ghi thông tin cấu hình cần thiết và quản lý credential bằng quy trình riêng.
Không nên mặc định. Cần kiểm tra tài liệu của nhà sản xuất để biết reset xử lý cấu hình và dữ liệu lưu trữ tới mức nào.
Cần rà job lưu, danh bạ, tài khoản, thông tin mạng, đích scan và ổ lưu trữ; sau đó thực hiện phương án xóa hoặc sanitization phù hợp với thiết bị.
Máy kết nối mạng nên nằm trong quy trình quản lý firmware của doanh nghiệp và cập nhật theo hướng dẫn của nhà sản xuất cũng như chính sách IT.
Nên hỏi về bộ nhớ/ổ lưu trữ, xác thực người dùng, Secure Print, mã hóa nếu cần, xóa dữ liệu, quản lý tài khoản, giao thức mạng và quy trình xử lý dữ liệu khi thanh lý.


Ngân hàng Thương Mại Cổ Phần Tiên Phong - Chi nhánh Hà Nội
Ngân hàng TMCP Ngoại thương Việt Nam - Chi nhánh Sở Giao Dịch
Ngân hàng TMCP Quân đội - Chi nhánh Thăng Long
Ngân hàng TMCP Kỹ thương Việt Nam - Chi nhánh Chương Dương
 VN/EN
 EN
 phù hợp cho doanh nghiệp!